

酒店与公寓网络的网络安全:用一张 PON 实现租户物理隔离
核心要点:酒店与公寓的网络风险,大多不是被"攻破",而是被"连坐"。住客随手插上的一台无线路由器、一个私接的 DHCP 服务、一段伪造的网关地址,都能在同一张二层网络里迅速扩散,把客控、门锁、安防摄像头和前台系统一起拖下水。PON 的物理拓扑天生是按端点分片的——一根光纤、一个分光口、一个 ONU,就是天然的边界。本文从风险定位讲起,给出一条不更换主干、直接落地租户隔离的改造路径,并附上可执行的验收清单。
一、先把风险说清楚:酒店网络的攻击面在哪里
酒店和公寓的网络有一个共同特征:终端不是自己的。办公室网络里,每台电脑姓甚名谁你都清楚;酒店里,每天有几百台陌生设备接入,而且明天全部换一批。这带来三类高频风险:
- 私接设备引发的二层风暴。住客把一个家用路由器插在网口上,为的是给自己的房间加个 Wi-Fi,但这个路由器同时也开了 DHCP、NAT 和广播转发,会直接污染整个广播域。
- 业务网之间的横向渗透。客控 RCU、门锁网关、安防摄像头与住客 Wi-Fi 共用一张网时,住客设备只要扫描到段内地址,就能尝试访问这些低防护的物联网终端。
- 审计无法追溯到房间。PON 之前的传统交换机组网,经常一张接入交换机带十几间房,出事只能定位到"某台交换机下面",无法精确到房间。
PON 解决这三类问题的方式很直接:分光不等于共享广播域。GPON 的下行虽然是广播,但每个 ONU 只接收自己 GEM Port 内的数据,上行则依靠 TDMA 时隙授权——ONU 之间根本不存在可互相扫描的二层通道。换句话说,你想要的那种"每个房间一张独立以太网"的隔离强度,PON 的物理层免费提供。
二、PON 的天然分片:为什么它天生适合做租户隔离
把以下三点想通,酒店的网络架构就清晰了:
- 每个 ONU 就是一个隔离端点。在一个分光器下挂 32 个 ONU,等于 32 个互不可见的二层域。住客私接路由器的影响范围,被死死锁在他自己那一路光域里。
- VLAN 在 ONU 侧做标记,在 OLT 侧做归类。OLT 上行口用 QinQ 把「楼栋 + 业务类型」两级标签压缩成一个外层标签送到核心,核心交换机只需按业务大类分流,策略数量从「房间数 × 业务数」降到「业务数」级别。
- 带宽隔离可以做到房间级。用 DBA(动态带宽分配)给住客 ONU 一个保证带宽(例如 100M/200M),给客控、门锁、安防的 ONU 一个固定小带宽,业务之间不会互相抢——这在共享交换机的架构里几乎无法保证。
还有一个经常被忽略的好处:端口=房间号。分光器的每个端口在交付时就登记了对应房间,物理端口与房号一一绑定。这意味着任何一条告警、任何一个 MAC 地址,都能在三十秒内反查到房间号,而不是在配线间里逐条拔线排查。
三、典型业务分区:一张 PON 上该切出几张逻辑网
经过大量酒店与公寓项目的实践,一套典型的业务分区如下:
| 逻辑分区 | 承载业务 | 隔离要求 | 带宽特征 |
|---|---|---|---|
| Guest | 住客 Wi-Fi、客房有线 | 与所有其他分区完全隔离,仅可访问互联网 | 峰值共享、可限速 |
| IPTV | 直播频道、点播 | 独立组播域,不接受住客设备访问 | 组播为主、恒定带宽 |
| IoT / 客控 | RCU 客控、门锁网关、能耗采集 | 只允许与后台服务器单向通信 | 极低带宽、高实时性 |
| Security | 安防摄像头、门禁、报警 | 独立 VLAN,禁止跨分区访问 | 上行稳定、连续写入 |
| Management | ONU / AP / 交换机管理 | 仅运维网段可达,ACL 白名单 | 极低带宽 |
要注意的取舍是:分区越多,管理越清晰,但运维复杂度越高。建议中小型项目控制在 5 个分区以内,并固定一套命名规范(例如 Room-VLAN / IPTV-VLAN / IoT-VLAN),否则三个月后连自己都认不出来哪条 VLAN 是干什么的。另一个常见误区是把 IPTV 和 Guest 合并——组播流量一旦进入住客网段,住客设备上的各类管理协议就会开始接收大量无关组播,轻则浪费无线空口,重则引起无线终端异常断连。
四、改造路径:不更换主干、不搬服务器
这一点对存量项目最关键。很多酒店已经铺好了六类线,不希望推倒重来。PON 的方案可以做到光纤新增、铜缆不动:
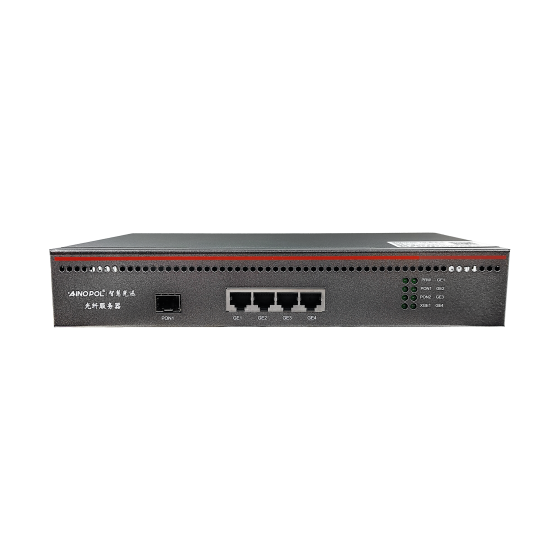
- 第一步,部署 OLT 与分光器。在弱电间放置小型化 OLT,主干光纤到各楼层分光器。原有六类线继续为房间内终端服务。
- 第二步,房间侧用 ONU 替换原接入交换机。ONU 提供千兆网口与 Wi-Fi,业务标签直接在 ONU 上打——客房网口出 Guest VLAN,IPTV 机顶盒口出 IPTV VLAN,互不串扰。
- 第三步,核心侧做一次收敛。OLT 上行以 QinQ 方式接入核心交换机,核心只维护按业务区分的少量 VLAN 与 ACL,不再逐房间配策略。
- 第四步,管理面集中化。ONU 的配置、下发、升级与端口状态在统一网管里按楼栋/楼层成组操作,新开房间"扫码上线"即可完成配置。
整个过程中,原有交换机可以下移到会议室、办公区等场景复用,投资并不浪费。若项目后期要升级到万兆接入,只需把 OLT 更换为 XG-PON 型号并逐台替换 ONU,主干光纤与分光器完全保留。
五、几个容易踩的坑
- 住客路由器引发的 DHCP 冲突。仅靠 VLAN 隔离还不够,建议在接入侧启用 DHCP Snooping 与端口环路保护,把私接设备的异常广播拦在房间端口内。
- IPTV 组播不设边界。组播必须在 OLT 上行与核心之间明确定义可控域,并启用 IGMP Snooping,否则组播会泛洪到所有端口,把上行带宽吃光。
- Wi-Fi 与有线共用一台 ONU 却不做分离。若一台 ONU 同时提供住客 Wi-Fi 与有线口,务必让两者走不同 SSID 对应的不同 VLAN,不能只是"同一张网两个入口"。
- 只做隔离、不做日志。隔离解决横向移动,溯源解决事后追责。建议把 ONU 认证日志与 DHCP 租约日志统一汇聚,保留至少 90 天。
六、验收清单:上线前逐项打勾
- 每个分光器端口与房间号的对应关系已登记成表,并与现场标签一致。
- 所有 ONU 的分区归属与 VLAN 标记已确认,客控、门锁、安防、IPTV 均落在预设分区内。
- 跨分区访问测试:从一个住客端口无法访问 IoT、Security 与 Management 网段内的任意地址。
- 私接路由器测试:在客房端口插入带 DHCP 的家用路由器,观察是否影响其他房间与前台网络。
- IPTV 组播测试:组播流量未出现在住客网段,且各房间切换频道无卡顿。
- 带宽隔离测试:单房间压测大流量下载时,IPTV 与安防录像质量不受影响。
- 管理面测试:任意一条告警可反查到房间号,且新开房间上线流程可在 5 分钟内完成。
这七项里,「跨分区访问测试」和「私接路由器测试」是性价比最高的两项——只要这两项过了,运营期 80% 的安全投诉都不会出现。
结语
酒店与公寓的网络从来不是"够用就行"的成本项,它是住客体验与运营安全的底座。PON 的价值不只在于省线、省机房,更在于它把"隔离"这件事从需要精心配置的策略,变成了拓扑自带的属性:一个房间的故障,就是一个房间的故障。对运营方来说,这意味着更少的投诉、更快的定位和更低的长期运维负担;对集成商来说,这意味着一次设计、长期复用,改造时不必再动整栋楼的铜缆。
我们已为多家酒店与公寓完成同类隔离部署,欢迎带着你的房型图与弱电间条件来沟通——我们可以先给出分区方案与设备清单,再谈实施节奏。
联系我们
如果你正在规划酒店、公寓或园区的全光网络,或希望评估现有网络的租户隔离改造路径,欢迎随时与我们联系:
- 邮箱:zhenghui.xu@sczhgx.com
- WhatsApp:+86 17612849559
- 官方商城:shop.sczhgx.com